Piratage d'une filiale de La Poste : les données de 22 millions de Français compromises, vérifiez vos comptes !
Cette faille de sécurité majeure place sous tension les systèmes de correspondance de millions de particuliers et d'entreprises. Spécialisée dans l'envoi dématérialisé et postal de courriers administratifs, la structure subit l'une des fuites les plus volumineuses recensées sur le territoire national. Les destinataires doivent désormais redoubler d'attention face à des menaces d'escroqueries directes.
Une cyberattaque d'ampleur inédite frappe la filiale Maileva
Samedi 14 novembre 2026, La Poste Groupe a officialisé l'attaque informatique qui a ciblé mi-septembre 2026 sa filiale Maileva, rattachée à l'entité Docaposte. L'incident concerne un volume d'informations considérable. Selon les déclarations de l'opérateur, 22 millions de personnes sont répertoriées dans les bases compromises, soit l'équivalent d'un tiers des résidents français, pour près de 39 millions de références de plis dérobées.
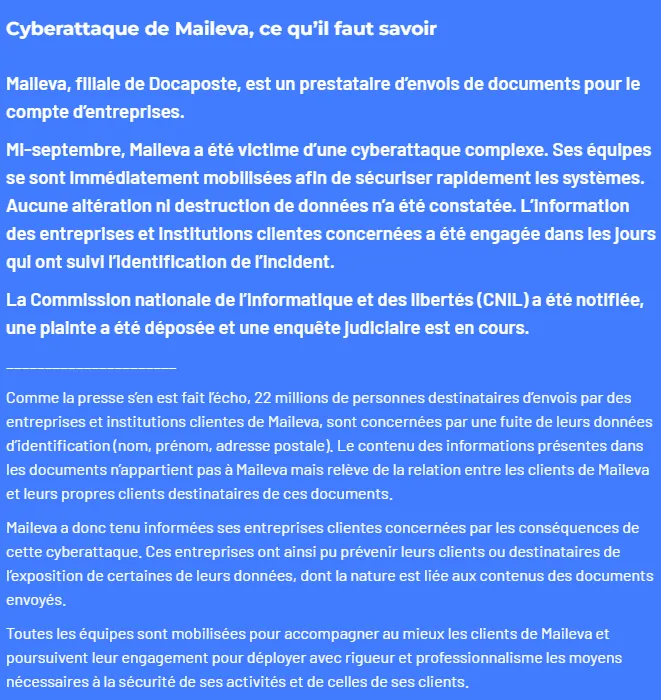
Face à cet incident majeur, l'entreprise a engagé les démarches réglementaires nécessaires. Une notification a été immédiatement transmise à la Commission nationale de l'informatique et des libertés (CNIL). Une plainte formelle a été déposée, entraînant l'ouverture d'investigations judiciaires. Dans un communiqué transmis à l'AFP, l'entreprise a sobrement indiqué qu'"une enquête judiciaire est en cours."
Failles applicatives et courriers sensibles interceptés chez des bailleurs et hôpitaux
Les cybercriminels ont exploité une vulnérabilité logicielle présente dans les outils de routage de la plateforme. Cette détection a imposé une coupure totale du service d'expédition entre le 23 et le 29 septembre 2026, soit six jours d'interruption technique. Dans une note d'alerte adressée à ses partenaires professionnels, la filiale évoquait alors "des tentatives d'accès non autorisé par un cyber criminel afin de procéder à l'envoi illégitime de courriers."
Le spectre des éléments dérobés soulève de vives inquiétudes quant à leur réutilisation. Selon le groupe postal, "22 millions de personnes destinataires d'envois par des entreprises et institutions clientes de Maileva, sont concernées par une fuite de leurs données d'identification (nom, prénom, adresse postale)." Si aucun mot de passe ni identifiant bancaire direct n'a été dérobé d'après les audits internes, les pirates ont mis la main sur des éléments contextuels sensibles comme des identifiants locatifs, des dates d'actes médicaux et des montants de factures en cours.
Cette exposition découle de l'activité centrale du prestataire, qui expédie 180 millions de documents par an pour plus de 70 000 utilisateurs professionnels. Plusieurs donneurs d'ordres ont ainsi vu les courriers de leurs usagers interceptés. C'est le cas de bailleurs sociaux comme Flandre Opale Habitat et Altéal, d'établissements de soins à l'image de l'Hôpital Foch à Suresnes, du groupement de laboratoires Inovie ou encore de divers services publics.
Le piège des faux courriers postaux et les réflexes d'autodéfense
Le risque principal s'invite désormais directement dans votre boîte aux lettres. Disposant de votre adresse physique exacte et de vos relations contractuelles réelles, des fraudeurs élaborent de faux courriers d'impayés administratifs ou médicaux. Ces missives reprennent des en-têtes et des montants authentiques afin d'extorquer des règlements bancaires via de faux coordonnées de virement ou des QR codes malveillants.
En parallèle, ces éléments facilitent des campagnes d'ingénierie sociale numériques et téléphoniques pointues. Des escroqueries ciblent déjà des destinataires en usurpant le service de recommandés électroniques AR24, propriété du même groupe postal, dans le but de soutirer des identifiants bancaires.
Pour se prémunir contre ces arnaques, appliquez des règles strictes lors de la réception d'avis de relance. Ne réglez jamais une somme réclamée par courrier papier sans vérifier préalablement la créance directement sur votre espace en ligne officiel habituel. Rejetez toute demande de virement immédiat ordonnée par courrier ou téléphone, et consultez avec vigilance les communications d'incident envoyées directement par vos bailleurs ou vos professionnels de santé.
 Voir les commentaires
- Politique de protection des données personnelles
- Les données d'identité des Français piratée après une cyberattaque : que faire ?
- Cyberattaque : 5 réflexes indispensables pour protéger vos données si votre parti politique a été ciblé
- Données personnelles : 7 réflexes à prendre lorsque vous surfez sur le web