Piratage du Rassemblement national : les informations confidentielles de milliers d'adhérents compromises
L'alerte couvait depuis plusieurs jours sur les forums cybercriminels spécialisés avant que la direction du parti ne confirme l'incident. Alors que les fichiers circulent désormais sur la toile, la formation politique tente d'éteindre l'incendie sur les plans technique et judiciaire. Ce vol massif de données remet en lumière la vulnérabilité des partis politiques face aux attaques numériques ciblées.
L'aveu du parti et la publication clandestine de milliers de fiches
Le Rassemblement national a officialisé l'incident le mercredi 4 novembre 2026 par un communiqué signé par le député Bruno Bilde. La direction y reconnaît une intrusion sur "un outil informatique utilisé pour la gestion des adhésions, entraînant la divulgation non autorisée d'une partie des données personnelles de certains adhérents." L'opération hostile a démarré le 31 octobre 2026 à 1 h 41 sur un forum cybercriminel, où un pirate sous le pseudonyme shin0bi a publié une archive de 5,87 Mo baptisée "rassemblementnational_fr_PF.7z". Ce premier échantillon de 150 000 lignes est issu d'une base totale revendiquée à 432 597 enregistrements.
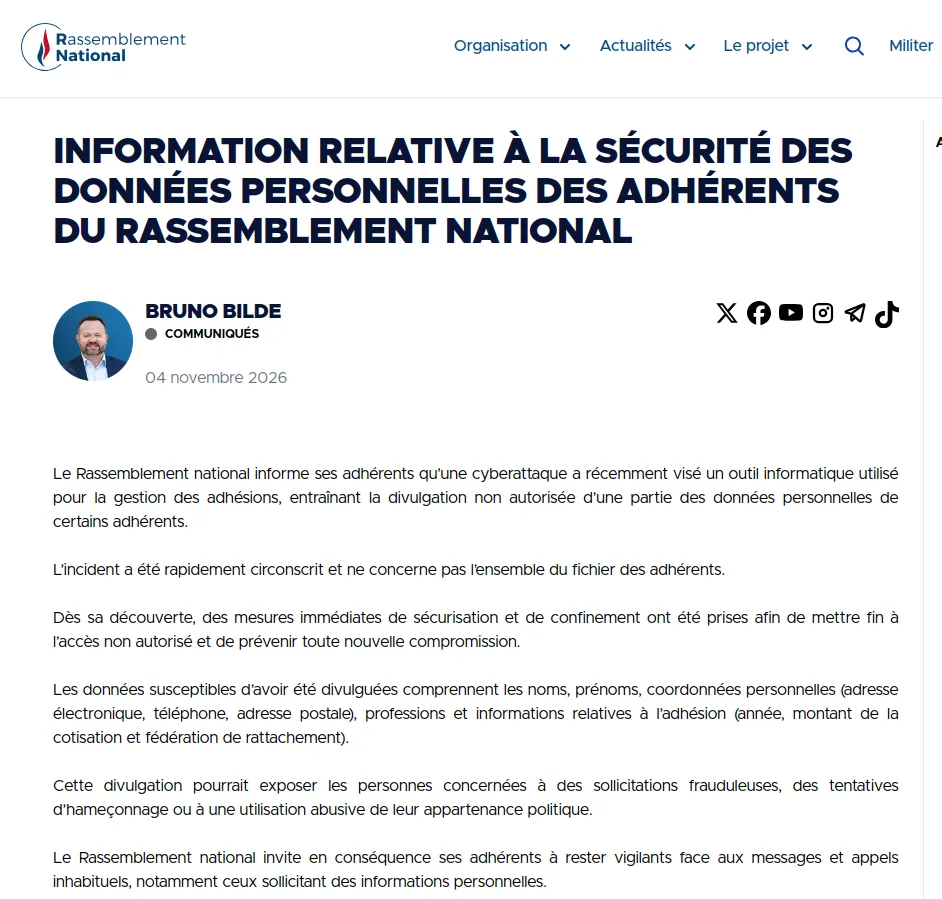
Le spectre des éléments dérobés touche l'intimité des militants : nom, prénom, adresse e-mail, téléphone mobile, adresse postale et profession. Le fichier expose également des éléments internes comme l'année d'adhésion, le montant de la cotisation et la fédération départementale de rattachement. Le mouvement précise en revanche qu'aucun RIB ni numéro de sécurité sociale ne figure dans l'extraction. Face à cette brèche, le parti a immédiatement notifié l'incident auprès de la CNIL et déposé une plainte formelle auprès du parquet de Paris.
Une base hétérogène et une exposition directe aux cybermenaces
L'examen technique du fichier par des collectifs de veille tels que FrenchBreaches et Cyberattaque.org nuance l'ampleur brute de l'archive. Les analystes ont décelé 28 420 doublons stricts, ce qui réduit l'échantillon réel à 121 580 lignes uniques. Des anomalies géographiques marquent aussi le document, montrant par exemple des résidents d'autres départements rattachés à des cantons de Toulouse ou des champs cumulant jusqu'à 11 cantons. Ces bizarreries laissent planer le doute entre une extraction directe et une agrégation de fichiers disparates.
Sur le plan légal, ces informations bénéficient d'une protection renforcée. L'article 9 du RGPD (Règlement général sur la protection des données) qualifie en effet les opinions politiques de données sensibles, dont l'exposition non consentie enfreint lourdement la législation européenne. Si la CNIL caractérise un défaut manifeste de sécurité dans l'infrastructure du mouvement, des sanctions financières peuvent viser l'organisation.
Les retombées directes inquiètent les spécialistes en sécurité. Comme l'indique le communiqué du parti, "cette divulgation pourrait exposer les personnes concernées à des sollicitations frauduleuses, des tentatives d'hameçonnage ou à une utilisation abusive de leur appartenance politique." Les militants s'exposent à des escroqueries ciblées par hameçonnage, à des usurpations d'identité ainsi qu'à des pressions personnelles. Les adhérents sont appelés à une méfiance absolue face aux messages suspects et peuvent joindre le délégué à la protection des données du mouvement via l'adresse [email protected].
 Voir les commentaires
- Un assistant parlementaire néofaciste au Rassemblement national ?
- Cet ancien pilote de Formule 1 va se marier avec un ex-élu du Rassemblement National
- Rassemblement national : ces personnalités qui ont apporté leur soutien au parti
- Réforme des retraites : que contient la proposition du Rassemblement national qui a été jugée recevable ?